VariloVIMS

Bezpieczeństwo danych i kontrola dostępu w platformie VIMS

Dział BHP wybiera system po funkcjach. Dział IT dopuszcza go do użytku po odpowiedziach na pytania o hosting, izolację danych, uwierzytelnianie, historię zmian i wyjście z usługi. Ta strona zbiera te odpowiedzi w jednym miejscu i opisuje wyłącznie mechanizmy, które są faktycznie uruchomione w produkcyjnej wersji VIMS — bez obietnic na wyrost i bez przypisywania sobie certyfikatów dostawcy infrastruktury.

  • Dane w Unii Europejskiej
  • Obowiązkowe 2FA
  • Izolacja organizacji
  • Rejestr zdarzeń
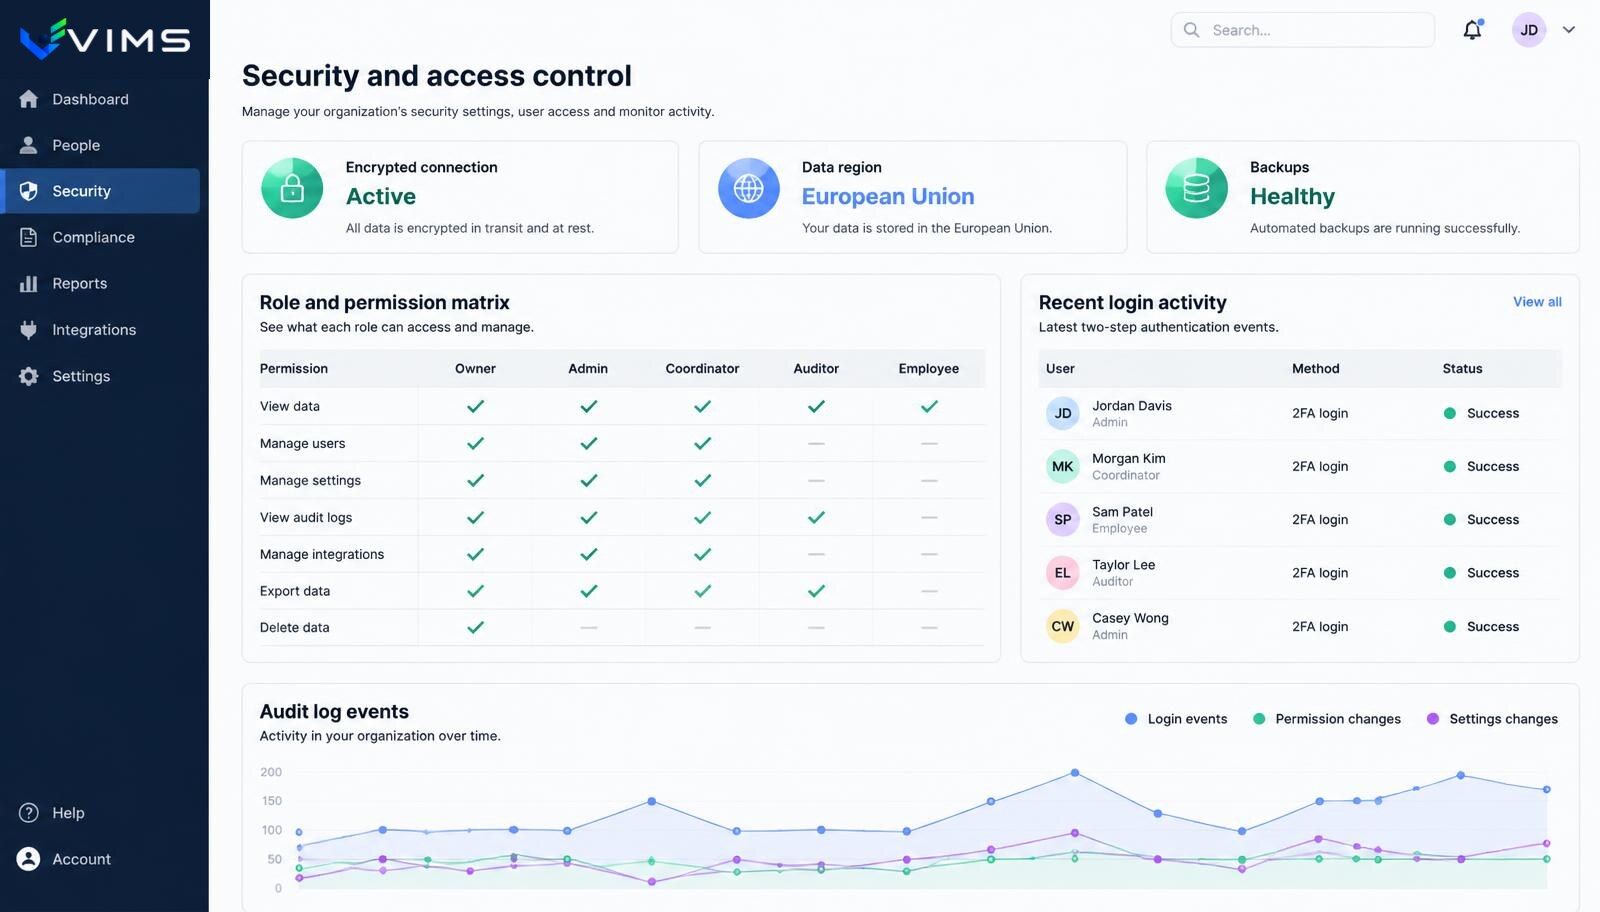
v-ims panel bezpieczeństwa i kontroli dostępu w platformie VIMS — macierz ról i uprawnień, aktywność logowania dwuetapowego, status kopii zapasowych i wykres zdarzeń rejestru audytowego

Dlaczego bezpieczeństwo systemu EHS to osobna rozmowa

Dane gromadzone przez służbę bezpieczeństwa pracy należą do najbardziej wrażliwych zbiorów w całej organizacji. Rejestr wypadków zawiera opis obrażeń konkretnej osoby. Kartoteka badań lekarskich mówi o zdolności do pracy. Zgłoszenie nieprawidłowości może wskazywać przełożonego. Protokół z rozmowy dyscyplinującej po zdarzeniu bywa dokumentem, który wraca w sporze pracowniczym. Każdy z tych zapisów podlega innej logice dostępu, a wszystkie razem tworzą zbiór, którego wyciek jest równocześnie problemem prawnym, wizerunkowym i relacyjnym.

Dlatego zakup oprogramowania EHS praktycznie nigdy nie kończy się na decyzji kierownika BHP. W procesie pojawia się administrator IT, który pyta o architekturę, inspektor ochrony danych, który pyta o podstawę przetwarzania i powierzenie, oraz — w większych grupach — osoba odpowiedzialna za bezpieczeństwo informacji, która pyta o to, co się stanie, gdy pracownik straci telefon albo gdy współpraca z dostawcą się zakończy.

Przygotowaliśmy tę stronę tak, żeby można ją było przesłać dalej jako materiał roboczy. Zamiast haseł marketingowych opisujemy konkretne mechanizmy: gdzie fizycznie leżą dane, w jaki sposób jedna organizacja jest odseparowana od drugiej, jak wygląda uwierzytelnianie, jakie zdarzenia są zapisywane w rejestrze i w jakiej formie klient może zabrać swoje dane, jeśli zdecyduje się odejść.

Zasada, według której opisujemy zabezpieczenia

Przyjęliśmy regułę, która bywa niewygodna marketingowo: publikujemy wyłącznie to, co jest wdrożone i możliwe do pokazania na żywo podczas prezentacji technicznej. Jeżeli mechanizm jest w planach, mówimy o nim jako o planie. Jeżeli certyfikat posiada dostawca infrastruktury, a nie my, nie przedstawiamy go jako własnego osiągnięcia — to częsty i mylący skrót na rynku oprogramowania.

W praktyce oznacza to, że na tej stronie nie znajdziesz zdań o „pełnej zgodności z prawem”, „stuprocentowym bezpieczeństwie” ani o funkcjach, których nie da się dziś kliknąć w systemie. Znajdziesz natomiast opis konkretnych rozwiązań technicznych, ich parametrów oraz — tam, gdzie to istotne — informację o ograniczeniach i o tym, co dopiero powstaje.

Jeżeli Twój dział IT prowadzi formalną ocenę dostawcy i pracuje na własnym kwestionariuszu bezpieczeństwa, wypełniamy go pisemnie przed podpisaniem umowy. Prezentację techniczną możemy poprowadzić osobno od prezentacji funkcjonalnej, z udziałem osoby odpowiadającej za architekturę systemu.

Sześć filarów bezpieczeństwa platformy VIMS

Infrastruktura i region danych

Aplikacja i baza danych działają na zarządzanej infrastrukturze chmurowej w regionie Unii Europejskiej. Dane pozostają w europejskiej przestrzeni prawnej, bez transferu poza EOG w codziennej eksploatacji.

Szyfrowana transmisja

Cała komunikacja między przeglądarką, urządzeniem mobilnym a serwerem odbywa się po protokole HTTPS z aktualnymi wersjami TLS. Aplikacja nie udostępnia połączeń nieszyfrowanych.

Izolacja danych organizacji

Każda organizacja to odrębna przestrzeń danych. Separacja jest wymuszana w samej bazie danych — na poziomie wiersza — a nie tylko przez filtr w interfejsie. Zapytanie spoza organizacji nie zwraca rekordu.

Obowiązkowe logowanie dwuetapowe

Drugi składnik uwierzytelnienia jest włączony domyślnie dla każdego konta. Po podaniu hasła użytkownik potwierdza logowanie jednorazowym kodem, a urządzenie może zostać zapamiętane jako zaufane na czas określony.

Rejestr zdarzeń bezpieczeństwa

System prowadzi osobny dziennik zdarzeń związanych z dostępem: wysyłka i weryfikacja kodu logowania, zmiana ustawień uwierzytelniania, zmiany członkostwa i ról, eksport danych oraz odsłonięcie danych wrażliwych.

Eksport i własność danych

Właściciel lub administrator organizacji może pobrać archiwum danych swojej organizacji w formie paczki plików. Operacja jest odnotowywana w rejestrze zdarzeń wraz z informacją, kto ją wykonał.

Ścieżka danych od hali produkcyjnej do rejestru

Każdy zapis w systemie przechodzi tę samą kontrolowaną drogę — niezależnie od tego, czy powstaje na telefonie przy maszynie, czy na komputerze specjalisty.

  1. 1Użytkownik loguje się hasłem i potwierdza tożsamość jednorazowym kodem
  2. 2Sesja otrzymuje kontekst organizacji wynikający z zatwierdzonego członkostwa
  3. 3Połączenie z serwerem jest szyfrowane na całej trasie
  4. 4Baza danych sprawdza uprawnienia do konkretnego rekordu, nie tylko do ekranu
  5. 5Zapis trafia do przestrzeni danych jednej organizacji, bez kontaktu z innymi
  6. 6Załączniki lądują w przestrzeni bez publicznego adresu, dostępnej przez warstwę serwerową
  7. 7Zdarzenia dostępowe i administracyjne są odnotowywane w rejestrze bezpieczeństwa
  8. 8Uprawniona osoba może pobrać archiwum danych organizacji, a fakt ten zostaje zapisany

Uwierzytelnianie: jak dokładnie wygląda logowanie do VIMS

Logowanie składa się z dwóch kroków. Pierwszym jest klasyczna para adres e-mail i hasło; hasła nigdy nie są przechowywane w postaci jawnej, a ich weryfikacją zajmuje się warstwa uwierzytelniania oparta o sprawdzone, standardowe mechanizmy kryptograficzne. Drugim krokiem jest jednorazowy kod, który system wysyła na adres e-mail przypisany do konta.

Kod ma sześć cyfr i jest generowany przy użyciu kryptograficznie bezpiecznego generatora liczb losowych. W bazie danych nie zapisujemy samego kodu — przechowywany jest wyłącznie jego skrót kryptograficzny, więc nawet osoba z dostępem do zapisu nie odtworzy wartości potrzebnej do zalogowania. Kod zachowuje ważność przez dziesięć minut, po czym wygasa. Liczba prób jego wprowadzenia jest ograniczona do pięciu, a ponowne wysłanie kodu jest możliwe nie częściej niż raz na sześćdziesiąt sekund, co ogranicza zarówno zgadywanie, jak i zasypywanie skrzynki wiadomościami.

Kod wysyła się automatycznie w momencie przejścia do drugiego kroku — użytkownik nie musi go zamawiać dodatkowym kliknięciem. Jeśli wiadomość nie dotrze, dostępny jest przycisk ponownej wysyłki z widocznym odliczaniem. Po poprawnym potwierdzeniu użytkownik może oznaczyć urządzenie jako zaufane; wtedy przez trzydzieści dni kolejne logowania z tego samego urządzenia nie wymagają kodu. Zaufane urządzenie da się unieważnić, co natychmiast przywraca pełną procedurę dwuetapową.

Dwuskładnikowe uwierzytelnianie jest domyślnie aktywne dla każdego nowego konta. Zmiana tego ustawienia jest świadomą decyzją użytkownika i zostaje zapisana w rejestrze zdarzeń — dzięki temu administrator organizacji widzi, kto i kiedy osłabił własne zabezpieczenie logowania.

Model dostępu: organizacja, członkostwo, rola

Konto użytkownika w VIMS samo w sobie nie daje dostępu do żadnych danych operacyjnych. Dostęp wynika z członkostwa w organizacji. Zgłoszenie chęci dołączenia trafia najpierw w stan oczekujący i musi zostać rozpatrzone przez właściciela lub administratora tej organizacji. Do momentu zatwierdzenia użytkownik nie widzi ani jednego rekordu — nie ma tu sytuacji, w której samo założenie konta z firmowym adresem otwiera dostęp do rejestrów.

W obrębie organizacji obowiązują role o różnym zakresie: właściciel, administrator i członek. Właściciel zarządza całą przestrzenią, w tym eksportem danych i archiwizacją. Administrator prowadzi bieżącą pracę z użytkownikami i konfiguracją. Członek pracuje na danych operacyjnych w zakresie, jaki przewiduje jego rola. Rozdzielona od tego jest warstwa uprawnień platformowych, wykorzystywana wyłącznie do obsługi technicznej i administracyjnej samej usługi.

Uprawnienia są przechowywane w osobnej tabeli i sprawdzane przez dedykowaną funkcję bazodanową działającą z podwyższonymi uprawnieniami, poza zwykłą ścieżką odczytu. Jest to celowa decyzja architektoniczna: uniemożliwia najczęstszy błąd projektowy w aplikacjach wielofirmowych, w którym użytkownik potrafi zmodyfikować swój własny profil i w ten sposób podnieść sobie rolę.

Każda zmiana członkostwa i statusu zatwierdzenia trafia do rejestru zdarzeń bezpieczeństwa. Przy sporze kompetencyjnym lub audycie wewnętrznym można odtworzyć, kto komu i kiedy nadał dostęp do danych organizacji.

Izolacja danych między firmami — dlaczego to najważniejszy mechanizm

VIMS jest platformą wielofirmową: w tej samej instancji pracują obok siebie niezależne organizacje, a w modelu obsługi zewnętrznej służby BHP jeden doradca może prowadzić kilkanaście podmiotów. Bezpieczeństwo takiego układu nie może opierać się na tym, że interfejs pokazuje odpowiednio przefiltrowaną listę. Filtr w interfejsie chroni przed pomyłką, ale nie przed świadomym obejściem.

Dlatego separacja jest realizowana bezpośrednio w bazie danych, na poziomie pojedynczego wiersza. Każdy istotny zbiór danych ma włączoną tę ochronę, a reguły dostępu opisują, kto może dany rekord odczytać, dodać, zmienić i usunąć. Zapytanie wysłane przez użytkownika spoza organizacji nie jest odrzucane komunikatem o braku uprawnień — po prostu nie zwraca żadnego rekordu, bo rekord dla tego kontekstu nie istnieje.

Analogicznie chronione są pliki. Zdjęcia dokumentujące zdarzenia wypadkowe trafiają do przestrzeni, do której nie prowadzi żadna publiczna ścieżka: nie da się do nich dotrzeć bezpośrednim adresem, a dostęp odbywa się wyłącznie przez kontrolowaną warstwę serwerową sprawdzającą uprawnienia. To istotne, bo fotografia z miejsca wypadku bywa materiałem wrażliwszym niż sam protokół.

Odsłonięcie danych szczególnie chronionych w interfejsie administracyjnym jest osobno rejestrowane jako zdarzenie. Nie blokujemy pracy osobom, które muszą takie dane zobaczyć — dokumentujemy fakt, że je zobaczyły.

Rejestr zdarzeń, historia dokumentów i ciągłość działania

Rejestr zdarzeń bezpieczeństwa jest zbiorem zapisywanym po stronie serwera, niezależnym od tego, co użytkownik robi w przeglądarce. Każdy wpis zawiera identyfikator organizacji, identyfikator użytkownika, nazwę zdarzenia, znacznik czasu oraz zestaw danych kontekstowych. Zapisywane są między innymi: wysłanie i poprawna weryfikacja kodu logowania, nieudana wysyłka kodu, włączenie i wyłączenie uwierzytelniania dwuetapowego, utworzenie organizacji, zmiana członkostwa, eksport danych oraz odsłonięcie danych wrażliwych.

Poza tym rejestrem procesy merytoryczne prowadzą własną historię. Zdarzenie wypadkowe zachowuje ślad kolejnych etapów postępowania, analiza przyczyn przechowuje wersje ustaleń, a zmiany konfiguracji modułów są odnotowywane wraz z autorem. Dzięki temu podczas audytu zewnętrznego rozmowa nie sprowadza się do pytania „czy to było zrobione”, tylko do pokazania, kiedy i przez kogo.

Warstwa danych działa na zarządzanej usłudze bazodanowej z automatycznymi kopiami zapasowymi wykonywanymi po stronie dostawcy infrastruktury. Odtworzenie środowiska po awarii odbywa się z tych kopii. Nie deklarujemy tu umownego czasu przywrócenia usługi jako standardu handlowego — konkretne parametry ciągłości działania, w tym poziom dostępności, ustalamy indywidualnie w umowie, jeżeli organizacja tego wymaga.

Akceptacje dokumentów prawnych — regulaminu i polityki przetwarzania danych — są przechowywane wraz z wersją dokumentu i datą. Przy zmianie treści widać, kto zaakceptował którą wersję, co bywa pierwszym pytaniem podczas kontroli.

RODO, powierzenie przetwarzania i wyjście z usługi

W relacji z klientem VIMS występuje jako podmiot przetwarzający dane na zlecenie administratora, którym pozostaje organizacja korzystająca z systemu. Współpraca wymaga zawarcia umowy powierzenia przetwarzania danych osobowych; przygotowujemy ją na etapie podpisywania umowy głównej i dołączamy do dokumentacji przetargowej, gdy zamawiający tego oczekuje.

Zakres danych osobowych przetwarzanych w systemie wynika z procesów, które organizacja zdecyduje się uruchomić. Uruchomienie samego rejestru zdarzeń wymaga węższego zakresu niż prowadzenie kartoteki badań lekarskich czy ewidencji szkoleń. Zalecamy, aby przy wdrożeniu świadomie ograniczyć zbierane pola do tych rzeczywiście potrzebnych — jest to zarówno praktyka zgodna z zasadą minimalizacji, jak i prostsza w utrzymaniu.

Klient zachowuje własność swoich danych przez cały okres współpracy i po jej zakończeniu. Archiwum organizacji można pobrać samodzielnie z poziomu systemu, bez zgłaszania wniosku i bez oczekiwania na obsługę. Operacja jest dostępna dla właściciela i administratora organizacji, a jej wykonanie zostaje odnotowane.

Usunięcie danych po zakończeniu współpracy realizujemy na pisemne żądanie administratora danych, w trybie i terminie uzgodnionym w umowie powierzenia. Nie stosujemy praktyki zatrzymywania danych jako narzędzia nacisku przy przedłużaniu abonamentu.

Czego jeszcze nie ma — i mówimy o tym wprost

Logowanie jednokrotne w oparciu o firmowego dostawcę tożsamości oraz publiczne, dokumentowane API do integracji z systemami kadrowymi i utrzymania ruchu znajdują się na mapie rozwoju produktu i nie są dziś dostępne jako funkcja gotowa do włączenia. Nie umieszczamy ich na liście cech systemu, bo dla działu IT to informacja rozstrzygająca, a nie dodatek.

Nie posiadamy własnego certyfikatu systemu zarządzania bezpieczeństwem informacji. Infrastruktura, na której działa platforma, jest utrzymywana przez zewnętrznego dostawcę chmurowego posiadającego własne certyfikaty, ale nie traktujemy tego jako naszej certyfikacji i nie prezentujemy w ten sposób.

Nie publikujemy również gwarantowanego poziomu dostępności jako parametru marketingowego. Jeżeli Twoja organizacja wymaga zobowiązania umownego w tym zakresie, jest to temat do uzgodnienia indywidualnego, a nie deklaracja ze strony internetowej.

Takie podejście wydłuża czasem rozmowę handlową, ale skraca wdrożenie. Dział IT, który dostaje rzetelną listę z jasno oznaczonymi brakami, podejmuje decyzję szybciej niż dział IT, który musi weryfikować obietnice.

Pytania, które najczęściej zadaje dział IT

Czy dane naszej firmy trafiają poza Unię Europejską?

Baza danych i aplikacja działają w regionie Unii Europejskiej. W codziennej eksploatacji dane nie są przenoszone poza Europejski Obszar Gospodarczy. Jeżeli Twoja organizacja potrzebuje potwierdzenia lokalizacji na piśmie, dołączamy je do dokumentacji wdrożeniowej i do umowy powierzenia przetwarzania.

Czy możemy wyłączyć logowanie dwuetapowe dla wszystkich pracowników?

Drugi składnik jest domyślnie włączony dla każdego konta i tak zalecamy go zostawić, zwłaszcza przy rejestrach zawierających dane o stanie zdrowia. Zmiana tego ustawienia jest możliwa na poziomie konta użytkownika, ale każde włączenie i wyłączenie zostaje zapisane w rejestrze zdarzeń bezpieczeństwa, więc jest w pełni widoczne dla administratora organizacji.

Co się stanie, jeśli pracownik zgubi telefon, na którym był zalogowany?

Urządzenie zapamiętane jako zaufane można unieważnić, co natychmiast wymusza ponowne przejście pełnej procedury logowania z kodem jednorazowym. Niezależnie od tego zaufanie wygasa samoczynnie po trzydziestu dniach, a sama sesja urządzenia jest ograniczona czasowo.

Czy pracownik jednej firmy może zobaczyć dane innej firmy w systemie?

Nie. Separacja działa w warstwie bazy danych, na poziomie pojedynczego wiersza, a nie tylko przez filtrowanie listy w interfejsie. Zapytanie wykonane w kontekście innej organizacji nie zwróci rekordu. Dotyczy to również doradcy BHP obsługującego wiele podmiotów — widzi wyłącznie te organizacje, do których ma zatwierdzone członkostwo.

Kto może zobaczyć rejestr zdarzeń bezpieczeństwa?

Wgląd w rejestr mają uprawnione osoby po stronie organizacji, zgodnie z rolą. Zapisy powstają po stronie serwera i nie są tworzone ani modyfikowane przez interfejs użytkownika, więc nie da się ich „poprawić” z poziomu przeglądarki.

Czy VIMS obsługuje logowanie jednokrotne przez naszą domenę firmową?

Nie w obecnej wersji. Logowanie jednokrotne oraz publiczne API do integracji z systemami kadrowymi znajdują się na mapie rozwoju, ale nie są dziś dostępne. Mówimy o tym wprost, bo dla części organizacji jest to warunek brzegowy przy wyborze dostawcy.

Czy posiadacie certyfikat ISO 27001?

Nie posiadamy własnego certyfikatu systemu zarządzania bezpieczeństwem informacji i nie powołujemy się na certyfikaty dostawcy infrastruktury jako na własne. Opisujemy wyłącznie mechanizmy, które faktycznie działają w systemie i które można sprawdzić podczas prezentacji technicznej.

Jak odzyskamy nasze dane, jeżeli zdecydujemy się zakończyć współpracę?

Właściciel lub administrator organizacji może samodzielnie pobrać archiwum danych z poziomu systemu, bez zgłaszania wniosku. Usunięcie danych po zakończeniu współpracy realizujemy na pisemne żądanie administratora danych, w trybie uzgodnionym w umowie powierzenia przetwarzania.

Moduły przetwarzające dane wrażliwe

Pracownicy i kompetencje

Te same osoby pojawiają się w liście szkoleń, w harmonogramie badań, w karcie oceny ryzyka, w zezwoleniu na pracę i w protokole powypadkowym. Jeżeli każda z tych list żyje własnym życiem, prędzej czy później przestaną się zgadzać. Moduł Pracownicy porządkuje to od strony danych, nie od strony formularzy.

Poznaj moduł

Moduł VIMS

Zarejestruj zdarzenie w kilkanaście sekund, przeprowadź analizę przyczyn, zaplanuj działania i zamknij sprawę z kompletem dokumentacji w jednym miejscu.

Poznaj moduł

Moduł VIMS

Jeden rejestr substancji, aktualne karty charakterystyki dostępne z telefonu i pełna kontrola nad tym, co i gdzie jest stosowane w zakładzie.

Poznaj moduł

Moduł VIMS

Zaplanuj audyt lub obchód, przeprowadź go z telefonu, zapisz niezgodności i od razu uruchom działania — bez przepisywania wyników do arkusza.

Poznaj moduł

Przygotujemy odpowiedzi dla Twojego działu IT

Prześlij nam swój kwestionariusz bezpieczeństwa albo umów prezentację techniczną. Pokażemy konfigurację ról, rejestr zdarzeń i eksport danych na żywo, a nie na slajdzie.