VIMSVIMS

ISO 45001 w praktyce: wdrożenie, wymagane dokumenty i przygotowanie do audytu certyfikującego

ISO 45001 to międzynarodowa norma określająca wymagania dla systemu zarządzania bezpieczeństwem i higieną pracy (BHP). Nie mówi, jak bezpieczne ma być konkretne stanowisko — mówi, jak organizacja ma systematycznie identyfikować zagrożenia, oceniać ryzyko, angażować pracowników, reagować na zdarzenia i stale się doskonalić. Certyfikat wydaje niezależna jednostka certyfikująca po audycie, a nie firma wdrożeniowa ani dostawca oprogramowania.

Audytor nie szuka grubego segregatora. Szuka dowodów, że to, co zapisano w procedurach, naprawdę dzieje się na hali — i że organizacja wyciąga wnioski, gdy coś pójdzie nie tak.

  • ISO 45001
  • Audyt certyfikujący
  • System zarządzania BHP
  • Dokumentacja

Publikacja: 2026-10-01 · Aktualizacja: 2026-10-01 · 12 min · Zespół wdrożeniowy Varilo

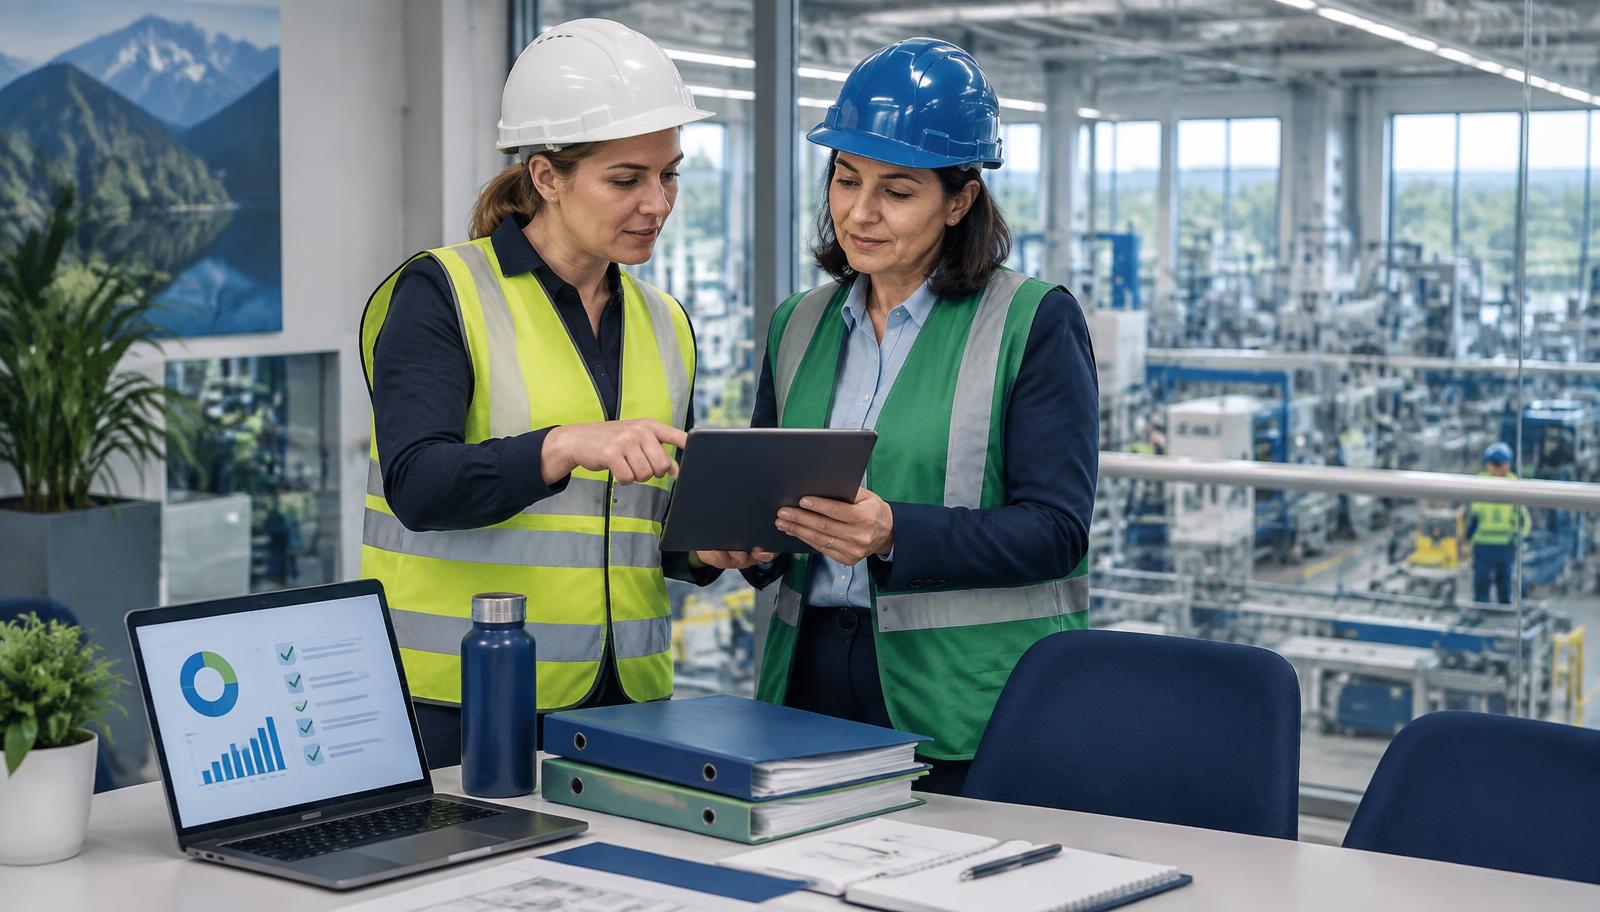
Pełnomocniczka systemu i audytorka przeglądają dowody do audytu ISO 45001 na tablecie z systemem V-IMS w zakładzie produkcyjnym

Czym jest ISO 45001 i czym różni się od samego przestrzegania przepisów

Norma ISO 45001 została opublikowana w 2018 roku i zastąpiła wcześniej stosowany standard OHSAS 18001. W Polsce funkcjonuje jako PN-ISO 45001. Ma tę samą strukturę wysokiego poziomu co ISO 9001 i ISO 14001, dlatego łatwo ją łączyć z systemem jakości i środowiskowym w jeden zintegrowany system zarządzania.

Przepisy BHP określają minimum, które pracodawca musi spełnić. ISO 45001 jest dobrowolna i dotyczy sposobu zarządzania: kto odpowiada za bezpieczeństwo, jak ustala się cele, jak mierzy się wyniki, jak konsultuje się decyzje z pracownikami i jak organizacja uczy się na zdarzeniach. Zgodność z prawem jest jednym z wymagań normy — organizacja musi znać swoje obowiązki prawne i okresowo oceniać, czy je spełnia.

Norma opiera się na cyklu PDCA (planuj — wykonaj — sprawdź — działaj). Wymagania zapisano w rozdziałach 4–10: kontekst organizacji, przywództwo i udział pracowników, planowanie, wsparcie, działania operacyjne, ocena efektów oraz doskonalenie.

Kto zyskuje na certyfikacji ISO 45001

Najczęściej certyfikat jest wymaganiem klienta lub warunkiem udziału w przetargach — szczególnie w branży budowlanej, motoryzacyjnej, energetycznej i logistycznej. Coraz częściej pytają o niego także ubezpieczyciele i grupy kapitałowe raportujące wskaźniki ESG.

Równie ważny jest efekt wewnętrzny: uporządkowane odpowiedzialności, jedna metoda oceny ryzyka, działania korygujące doprowadzane do końca i dane, na podstawie których zarząd może podejmować decyzje. Organizacje, które traktują normę wyłącznie jako papier dla klienta, zwykle mają najwięcej kłopotów podczas audytów nadzoru.

Jakie dokumenty są wymagane przy wdrażaniu ISO 45001

Norma nie używa już pojęć „procedura” i „zapis”, tylko „informacja udokumentowana”. Część informacji trzeba utrzymywać (dokumenty opisujące, jak coś robimy), a część zachowywać (dowody, że to zrobiliśmy). Nie ma obowiązku pisania księgi systemu ani procedury do każdego punktu.

Wymagane informacje udokumentowane obejmują m.in.: zakres systemu zarządzania BHP; politykę BHP; role, odpowiedzialności i uprawnienia; metodykę i wyniki identyfikacji zagrożeń oraz oceny ryzyka i szans; wykaz wymagań prawnych i innych; cele BHP i plany ich osiągnięcia; dowody kompetencji pracowników; plany reagowania na sytuacje awaryjne.

Do dowodów, które trzeba zachowywać, należą m.in.: wyniki monitorowania i pomiarów (w tym kalibracja przyrządów, jeśli dotyczy); wyniki oceny zgodności z wymaganiami prawnymi; program i wyniki audytów wewnętrznych; protokoły przeglądów zarządzania; rejestr incydentów i niezgodności wraz z podjętymi działaniami oraz oceną ich skuteczności; dowody komunikacji i konsultacji z pracownikami.

W praktyce polskiego zakładu większość tych danych już istnieje — w ocenach ryzyka zawodowego, rejestrze wypadków, ewidencji szkoleń i badań, protokołach kontroli. Wyzwaniem nie jest ich stworzenie, tylko powiązanie ich w spójny, aktualny i łatwy do pokazania obraz.

Jak wygląda wdrożenie krok po kroku

1. Analiza luk: porównanie obecnych praktyk z wymaganiami normy. 2. Kontekst i zakres: określenie zainteresowanych stron, ich oczekiwań i granic systemu. 3. Polityka i odpowiedzialności: zaangażowanie najwyższego kierownictwa oraz ustalenie, jak konsultuje się decyzje z pracownikami. 4. Ryzyka i wymagania prawne: jednolita metodyka oceny ryzyka, wykaz przepisów, cele.

5. Działania operacyjne: hierarchia środków kontroli, zarządzanie zmianą, nadzór nad podwykonawcami, przygotowanie na sytuacje awaryjne. 6. Szkolenia i świadomość. 7. Uruchomienie systemu i zbieranie dowodów przez kilka miesięcy. 8. Audyt wewnętrzny i przegląd zarządzania. Dopiero po tym etapie warto zgłaszać się do jednostki certyfikującej.

Typowe wdrożenie w średniej organizacji trwa od kilku do kilkunastu miesięcy. Najdłużej trwa nie pisanie dokumentów, tylko wypracowanie nawyku: zgłaszanie zdarzeń, zamykanie działań w terminie i regularne przeglądy.

Audyt certyfikujący: etap 1 i etap 2

Audyt certyfikujący przebiega dwuetapowo. Etap 1 to ocena gotowości: audytor przegląda dokumentację, zakres systemu, wykaz wymagań prawnych, wyniki oceny ryzyka, audytu wewnętrznego i przeglądu zarządzania. Wynikiem są obszary wymagające poprawy przed etapem 2.

Etap 2 odbywa się na miejscu. Audytor rozmawia z kierownictwem i pracownikami, obchodzi stanowiska, sprawdza, czy ocena ryzyka odpowiada rzeczywistości, wybiera losowe zdarzenia i śledzi je od zgłoszenia przez analizę przyczyn aż po ocenę skuteczności działań. Pyta też pracowników, czy wiedzą, jak zgłosić zagrożenie i czy mogą odmówić pracy w sytuacji niebezpiecznej.

Niezgodności dzieli się zwykle na duże i małe. Duża (np. brak audytu wewnętrznego albo systemowe niezamykanie działań korygujących) może wstrzymać certyfikację do czasu jej usunięcia. Certyfikat jest ważny trzy lata, a w tym czasie odbywają się coroczne audyty nadzoru.

Jak przygotować się do audytu — lista kontrolna

Sprawdź, czy: polityka BHP jest aktualna i znana pracownikom; ocena ryzyka obejmuje wszystkie stanowiska, także prace podwykonawców i prace niestandardowe; wykaz wymagań prawnych ma datę ostatniego przeglądu i ocenę zgodności; cele mają mierniki i właścicieli.

Sprawdź też, czy: każde zgłoszone zdarzenie ma analizę przyczyn i działanie z terminem; przeterminowane działania są wyjaśnione; szkolenia i badania lekarskie są aktualne; odbył się pełny cykl audytu wewnętrznego i przegląd zarządzania z udokumentowanymi decyzjami; zmiany w procesach przechodziły ocenę ryzyka przed wdrożeniem.

Przećwicz z kierownikami zmian i brygadzistami krótką rozmowę: jakie są główne zagrożenia na ich obszarze, jak zgłosić zdarzenie, jakie działania zostały wprowadzone po ostatnim incydencie. Te odpowiedzi audytor ceni bardziej niż prezentację.

Jak V-IMS wspiera system ISO 45001

V-IMS nie wydaje certyfikatu i nie zastępuje jednostki certyfikującej ani kompetentnej osoby prowadzącej system. Porządkuje natomiast informacje, o które audytor pyta najczęściej, w jednym miejscu i z historią zmian.

Zgłoszenia nieprawidłowości i zdarzeń trafiają do rejestru, z którego można przejść do analizy przyczyn i działań CAPA z terminami i odpowiedzialnymi. Ocena ryzyka zawodowego, ewidencja szkoleń, kwalifikacji i badań lekarskich, audyty i kontrole z listami kontrolnymi, zezwolenia na prace oraz zarządzanie zmianą działają na wspólnych danych.

Dzięki temu przed audytem nie trzeba składać dowodów z wielu arkuszy: łańcuch zdarzenie — przyczyna — działanie — weryfikacja skuteczności jest widoczny w systemie, a zaległe terminy widać, zanim zobaczy je audytor.

Najważniejsze wnioski

  • ISO 45001 dotyczy sposobu zarządzania BHP, a nie tylko spełniania przepisów; opiera się na cyklu PDCA i rozdziałach 4–10.
  • Norma wymaga informacji udokumentowanych, ale nie wymaga księgi systemu ani procedury do każdego punktu.
  • Audyt certyfikujący ma dwa etapy: przegląd gotowości i audyt na miejscu; certyfikat jest ważny trzy lata z corocznymi audytami nadzoru.
  • Najczęstsze problemy to nieaktualna ocena ryzyka, niezamknięte działania korygujące i brak dowodów konsultacji z pracownikami.
  • System taki jak V-IMS ułatwia zbieranie i pokazywanie dowodów, ale certyfikat wydaje wyłącznie niezależna jednostka certyfikująca.

Powiązane moduły

Moduł VIMS

Ocena ryzyka zawodowego — żywy dokument zamiast segregatora

Prowadź ocenę ryzyka online: zagrożenia, poziomy ryzyka, środki kontroli i przeglądy w jednym miejscu, powiązane z tym, co faktycznie dzieje się w zakładzie.

Moduł VIMS

Audyty i kontrole — od checklisty do zamkniętej niezgodności

Zaplanuj audyt lub obchód, przeprowadź go z telefonu, zapisz niezgodności i od razu uruchom działania — bez przepisywania wyników do arkusza.

Moduł VIMS

CAPA — działania korygujące i zapobiegawcze z realną odpowiedzialnością

Koniec z listą zadań w arkuszu. Każde działanie ma właściciela, termin, status i weryfikację skuteczności — a Ty widzisz to w jednym widoku.

Moduł VIMS

Wypadki i zdarzenia — pełny obieg postępowania powypadkowego bez arkuszy Excel

Zarejestruj zdarzenie w kilkanaście sekund, przeprowadź analizę przyczyn, zaplanuj działania i zamknij sprawę z kompletem dokumentacji w jednym miejscu.

Moduł VIMS

Szkolenia i kwalifikacje — koniec pilnowania terminów w arkuszu

Zobacz w jednym widoku, kto ma aktualne szkolenia i uprawnienia, komu kończy się termin i czego brakuje na danym stanowisku.

Zarządzanie zmianą (MOC)

Management of Change — ocena ryzyka zanim zmiana wejdzie na produkcję

Większość poważnych zdarzeń nie wynika z pracy rutynowej, tylko z sytuacji nowej: wymienionego urządzenia, zmienionego parametru, innego surowca, przesuniętego zespołu. MOC porządkuje moment, w którym powstaje ryzyko jeszcze nieopisane w żadnej ocenie.

Najczęściej zadawane pytania o ISO 45001

Czy ISO 45001 jest obowiązkowa?

Nie. To norma dobrowolna. Obowiązkowe są przepisy BHP; certyfikat ISO 45001 bywa jednak wymagany przez klientów, w przetargach lub przez grupy kapitałowe.

Ile trwa wdrożenie ISO 45001?

Zależy od wielkości firmy i dojrzałości obecnych praktyk. Zwykle od kilku do kilkunastu miesięcy, w tym okres działania systemu potrzebny do zebrania dowodów przed audytem.

Czym ISO 45001 różni się od OHSAS 18001?

ISO 45001 ma wspólną strukturę z ISO 9001 i 14001, mocniej akcentuje kontekst organizacji, rolę najwyższego kierownictwa oraz konsultacje i udział pracowników. OHSAS 18001 został wycofany.

Czy do certyfikacji potrzebny jest specjalny program komputerowy?

Nie. Norma nie wymaga żadnego oprogramowania. System EHS ułatwia jednak utrzymanie aktualności danych, pilnowanie terminów i szybkie pokazanie dowodów podczas audytu.

Czy V-IMS gwarantuje uzyskanie certyfikatu?

Nie. Decyzję o certyfikacji podejmuje niezależna jednostka certyfikująca na podstawie audytu. V-IMS pomaga uporządkować procesy i dowody, które są podczas audytu oceniane.

Zobacz, jak uporządkować dowody do audytu ISO 45001

Na prezentacji pokażemy, jak zdarzenia, ocena ryzyka, działania CAPA, szkolenia i audyty łączą się w V-IMS w jeden spójny obraz.